До 18 октомври 2024 г. всяка държава членка на ЕС трябваше да транспонира Директивата НИС2 в националното си законодателство. За българските производители, вносители, дистрибутори, търговци на дребно и доставчици на цифрови услуги тази дата е повече от крайъгълен камък в киберсигурността: тя е част от по-широка вълна на съответствие, която включва също цифрови продуктови паспорти, реформа на опаковките, разширена отговорност на производителя и нови задължения за продуктови данни.
Практическият ефект е ясен. Български вносител на електроника скоро може да се нуждае от контроли за киберсигурност съгласно НИС2, отчитане на опаковки съгласно правилата за разширена отговорност на производителя, бъдещи данни за цифрови продуктови паспорти за батерии или електроника и преработени процеси за опаковане съгласно Регламента на ЕС за опаковките и отпадъците от опаковки. Това вече не са отделни правни контролни списъци. Те са все по-свързани изисквания за бизнес трансформация.
Тази статия обобщава ключовите моменти, които предприятията трябва да знаят относно българското законодателство за ЦПП, ДПР, РПО, ОУОТ, НИС2 и свързаните с тях правила на ЕС, с акцент върху регулаторното съответствие в ЕС и оперативната готовност.
Защо българските компании трябва да третират съответствието като програма за трансформация
Европейското законодателство за продукти, опаковки, устойчивост и киберсигурност преминава от съответствие, базирано на документи, към съответствие, базирано на данни. Властите, клиентите, бизнес партньорите и цифровите платформи все повече очакват проверима информация, а не само подписани декларации.
За българските предприятия това означава, че съответствието трябва да включва правни, ИТ, снабдителни, продуктови, логистични, финансови и екипи по устойчивост. Производител, който не може да проследи рециклирано съдържание, опаковъчни материали, сертификати на доставчици, инциденти с киберсигурността или данни за жизнения цикъл на продукта, може да се сблъска със забавяне на достъпа до пазара, санкции, загуба на договори или оперативно прекъсване.
Най-важната промяна е, че данните за съответствие трябва да станат структурирани, повторно използваеми и одитируеми. Тук се пресичат ЦПП, ДПР, РПО, ОУОТ и НИС2.
ЦПП: Цифрови продуктови паспорти и новата икономика на продуктовите данни
Цифровият продуктов паспорт, често наричан ЦПП, е един от централните инструменти на политиката на ЕС за устойчиви продукти. Той се въвежда чрез Регламента за екопроектиране на устойчиви продукти, Регламент (ЕС) 2024/1781, който влезе в сила през юли 2024 г.
ЦПП има за цел да предоставя цифрова информация за състава, производителността, възможността за ремонт, издръжливостта, екологичния отпечатък, рециклираното съдържание и характеристиките на съответствие на продукта. Информацията ще бъде достъпна чрез носител на данни, като QR код или подобна технология, в зависимост от специфичните за продукта правила.
Какво означава ЦПП за българските предприятия
Българските производители, вносители и дистрибутори не трябва да чакат приемането на продуктови делегирани актове. ЦПП ще бъде въведен по продуктова категория, като се очаква първите сектори да включват батерии, текстил, електроника, строителни продукти, мебели, химикали и междинни продукти като желязо, стомана и алуминий.
Например, българска компания, пускаща индустриални батерии или текстилни продукти на пазара на ЕС, може да се наложи да събира данни на ниво доставчик за материали, опасни вещества, рециклирано съдържание, въглероден отпечатък, резервни части и обработка в края на жизнения цикъл. Тази информация трябва да бъде точна, машинночетима и поддържана във времето.
Понастоящем българското законодателство относно ЦПП се движи предимно от пряко приложими регламенти на ЕС, а не от самостоятелен български закон за ЦПП. Въпреки това, националните власти ще играят роля в надзора на пазара, прилагането и санкциите, след като се приложат специфичните за продукта изисквания.
Контролен списък за подготовка на бизнеса за ЦПП
Компаниите трябва да картографират източниците на продуктови данни, да идентифицират липсваща информация от доставчици, да прегледат ERP и системите за управление на жизнения цикъл на продукта и да подготвят процедури за управление на данните. Договорите за обществени поръчки трябва да бъдат актуализирани, за да изискват от доставчиците да предоставят готови за ЦПП технически, екологични и данни за съответствие.
Предприятията трябва също така да следят работния план за екопроектиране на Европейската комисия и специфичните за продукта делегирани актове. Ключовият въпрос не е дали ЦПП ще се прилага, а кога ще се прилага за всяка продуктова категория.
ДПР: Разбиране на ролята на изискванията за данни, продукти и надлежна проверка
Акронимът ДПР се използва по различен начин в различните сектори. В проектите за съответствие той може да се отнася до изисквания, свързани с цифрови продукти, изисквания за обработка на данни или задължения за надлежна проверка и отчитане. В контекста на българското законодателство относно ЦПП, ДПР, РПО, ОУОТ, НИС2, предприятията трябва да третират ДПР като по-широк набор от изисквания за цифрово отчитане и продуктова отговорност, които подкрепят съответствието с пазара на ЕС.
Тези изисквания включват поддържане на техническа документация, предоставяне на информация за съответствие, отчитане на екологични данни, поддържане на проследимост на веригата за доставки и гарантиране на надеждността на цифровата информация за съответствие. За много предприятия ДПР е оперативният мост между традиционното продуктово съответствие и по-новите цифрови системи като ЦПП.
Защо ДПР е важен на практика
Български производител на машини може вече да поддържа документация за СЕ съответствие. Съгласно нововъзникващите правила на ЕС, тази компания може също да се наложи да свърже технически файлове с информация за ремонт, записи за актуализации на софтуера, наличност на резервни части, екологични показатели и документация за киберсигурност. Тези данни могат да бъдат изискани от органите за надзор на пазара или от бизнес клиенти.
Бизнес рискът е фрагментацията. Ако данните за устойчивост са в една електронна таблица, сертификатите на доставчиците са в папки с имейли, отчетите за опаковките са в счетоводен софтуер, а доказателствата за киберсигурност са в ИТ системи, компанията ще се затрудни да отговаря на одити и заявки от клиенти.
РПО в България: Разширена отговорност на производителя за продукти и опаковки
Разширената отговорност на производителя, или РПО, вече е добре установена в България. Тя изисква от производителите, вносителите и определени търговци да поемат отговорност за събирането, оползотворяването, рециклирането и отчитането на специфични продуктови и отпадъчни потоци, пуснати на пазара.
Българските задължения по РПО се уреждат основно чрез Закона за управление на отпадъците и свързаните с него наредби, включително правила за отпадъци от опаковки, електрическо и електронно оборудване, батерии и акумулатори, излезли от употреба превозни средства, масла и гуми. Компаниите могат да спазват индивидуално или чрез участие в лицензирани колективни организации за оползотворяване.
Задължения по РПО за опаковки
Предприятията, пускащи опаковани стоки на българския пазар, трябва да преценят дали се квалифицират като задължени лица съгласно правилата за отпадъци от опаковки. Това често включва производители, вносители, онлайн търговци и дистрибутори на частни марки.
Типичните задължения включват регистрация или участие в организация за оползотворяване, плащане на продуктови такси или такси за организация за оползотворяване, отчитане на количества и опаковъчни материали, постигане на цели за оползотворяване и рециклиране и поддържане на документация за проверки.
Например, българска компания, внасяща козметика от друга страна от ЕС и продаваща я под собствена марка, може да бъде отговорна за отчитането на картонените кутии, пластмасовите контейнери, стъклените буркани и транспортните опаковки, пуснати на българския пазар.
ОЕЕО, батерии и други потоци по РПО
Електрическото и електронното оборудване, батериите и акумулаторите са особено важни, тъй като са тясно свързани с бъдещата рамка на ЦПП. Регламентът на ЕС за батериите, Регламент (ЕС) 2023/1542, вече въвежда изисквания за цифров паспорт на батериите за определени батерии от 2027 г.
Българските компании, пускащи батерии, електроника или оборудване, съдържащо батерии, на пазара, трябва да съгласуват отчитането по РПО със системите за продуктови данни. Това ще помогне да се избегне дублиране на работа, когато изискванията за цифров паспорт, въглероден отпечатък и рециклирано съдържание станат задължителни.
ОУОТ: Регламент за опаковките и отпадъците от опаковки
Регламентът за опаковките и отпадъците от опаковки, известен като ОУОТ, е една от най-значимите предстоящи промени за производителите и търговците на дребно в Европа. За разлика от директива, регламентът е пряко приложим в целия ЕС, намалявайки националните различия, но увеличавайки нуждата от хармонизирани системи за съответствие.
ОУОТ заменя съществуващата рамка на Директивата за опаковките и отпадъците от опаковки и въвежда по-строги правила за минимизиране на опаковките, рециклируемост, рециклирано съдържание, повторна употреба, етикетиране и ограничения за определени формати на опаковки.
Какво променя ОУОТ за българските компании
Българските производители, вносители, предприятия за храни, оператори на електронна търговия, доставчици на логистични услуги и търговци на дребно трябва да преразгледат дизайна и снабдяването на опаковки сега. Опаковки, които са законни днес, могат да станат ограничени или икономически неефективни съгласно изискванията на ОУОТ.
Ключовите области включват минимизиране на теглото и обема на опаковките, степени на ефективност на рециклируемостта, цели за рециклирано съдържание за пластмасови опаковки, задължения за повторна употреба и повторно пълнене в определени сектори и хармонизирани правила за етикетиране. Опаковките за електронна търговия също ще бъдат засегнати от изискванията за празно пространство и минимизиране на опаковките.
Например, онлайн търговец, изпращащ малки потребителски продукти в прекалено големи кутии с излишно запълване на празнини, може да се наложи да преработи процесите за опаковане, да предоговори договорите с доставчици и да актуализира алгоритмите за опаковане в склада.
ОУОТ и българските системи за РПО
ОУОТ ще взаимодейства със съществуващата рамка на РПО в България. Компаниите трябва да очакват таксите за опаковки и задълженията на производителите да станат по-тясно свързани с рециклируемостта, рециклираното съдържание и екологичните показатели. Това често се описва като еко-модулация на таксите по РПО.
Предприятията трябва да прегледат данните за опаковъчните материали на ниво SKU. Ако една компания проследява опаковките само по общ годишен тонаж, тя може да няма достатъчно информация, за да изчисли бъдещите разходи за съответствие или да докаже съответствие.
НИС2 в България: Киберсигурността става въпрос за съответствие на ниво борд
Директивата НИС2, Директива (ЕС) 2022/2555, разширява задълженията за киберсигурност за основни и важни субекти. Тя се прилага за сектори като енергетика, транспорт, банкиране, инфраструктура на финансовите пазари, здравеопазване, питейна вода, отпадъчни води, цифрова инфраструктура, управление на ИКТ услуги, публична администрация, пощенски и куриерски услуги, управление на отпадъци, химикали, храни, производство, цифрови доставчици и научни изследвания.
В България транспонирането на НИС2 изисква изменения на националната рамка за киберсигурност, включително Закона за киберсигурност и свързаното с него подзаконово законодателство. Предприятията трябва да следят публикациите на Министерския съвет, Министерството на електронното управление, Държавна агенция „Електронно управление“ и българските национални органи по киберсигурност за окончателните национални правила за прилагане.
Кой може да бъде обхванат
НИС2 се прилага въз основа на сектор, размер и критичност. Средни и големи субекти в обхванатите сектори обикновено са по-склонни да попадат в обхвата. Въпреки това, някои субекти могат да бъдат включени независимо от размера, ако предоставят критични услуги или отговарят на специфични критерии.
Производството е особено важно. НИС2 обхваща определени производствени дейности, включително медицински изделия, компютърни, електронни и оптични продукти, електрическо оборудване, машини и оборудване, моторни превозни средства, ремаркета, полуремаркета и друго транспортно оборудване.
Български производител, доставящ компоненти за автомобилния или медицинския сектор, трябва да прецени дали попада пряко под НИС2 или косвено чрез договорни изисквания на клиента.
Основни задължения по НИС2
НИС2 изисква от обхванатите субекти да прилагат мерки за управление на риска за киберсигурността. Те включват обработка на инциденти, непрекъснатост на бизнеса, сигурност на веригата за доставки, управление на уязвимости, контрол на достъпа, криптиране, когато е уместно, сигурни мрежови и информационни системи, както и основна киберхигиена и обучение.
Директивата също така въвежда задължения за докладване на инциденти. Значителни инциденти трябва да бъдат докладвани чрез поетапни уведомления, включително ранно предупреждение, уведомление за инцидент и окончателен доклад в рамките на необходимите срокове.
Управителните органи могат да носят отговорност за одобряване на мерките за киберсигурност и надзор на изпълнението. Това прави НИС2 въпрос на управление, а не само на ИТ.
Предстоящи срокове във връзка със законодателни промени за производителите
Предстоящите срокове във връзка със законодателните промени за производителите трябва да се проследяват както на ниво ЕС, така и на българско ниво. Точните дати варират в зависимост от продуктовата категория и националните мерки за изпълнение, но няколко етапа вече са ясни.
Ключови етапи за съответствие в ЕС и България
18 октомври 2024 г.: Краен срок за държавите членки на ЕС да транспонират НИС2 в националното законодателство. Българските предприятия трябва да проверят състоянието на националното транспониране и да се подготвят, дори ако окончателните национални правила все още се приемат или актуализират.
2025 г. нататък: Компаниите трябва да очакват продължаване на работата по прилагане на НИС2, процедури за регистрация или идентификация на киберсигурността, където е приложимо, и нарастваща надлежна проверка на клиентите във веригите за доставки.
2025-2026 г.: Очаква се Европейската комисия да продължи да разработва продуктови правила съгласно Регламента за екопроектиране на устойчиви продукти, включително изисквания, които ще активират задълженията по ЦПП по продуктови групи.
2027 г.: Очаква се изискванията за цифров паспорт на батериите съгласно Регламента на ЕС за батериите да се прилагат за определени категории батерии. Това е едно от най-ранните конкретни изисквания от типа ЦПП и е изключително актуално за предприятията в автомобилния сектор, съхранението на енергия, електрониката и индустриалното оборудване.
Период на прилагане на ОУОТ: След като бъдат официално приложими, задълженията по ОУОТ ще се въвеждат поетапно в продължение на няколко години. Предприятията трябва да следят датите на влизане в сила, датите на прилагане и специфичните преходни периоди за изискванията за рециклируемост, рециклирано съдържание, повторна употреба и етикетиране.
Продължава: Българските задължения за отчитане и такси по РПО продължават съгласно националното законодателство за отпадъците. Предприятията трябва да поддържат точни годишни и периодични отчети за опаковки, ОЕЕО, батерии и други регулирани потоци.
Как да изградим интегрирана пътна карта за съответствие
Компаниите трябва да избягват управлението на ЦПП, ДПР, РПО, ОУОТ и НИС2 като изолирани правни проекти. По-ефективен подход е създаването на една интегрирана пътна карта за съответствие, обхващаща продукти, опаковки, данни, доставчици, киберсигурност и отчитане.
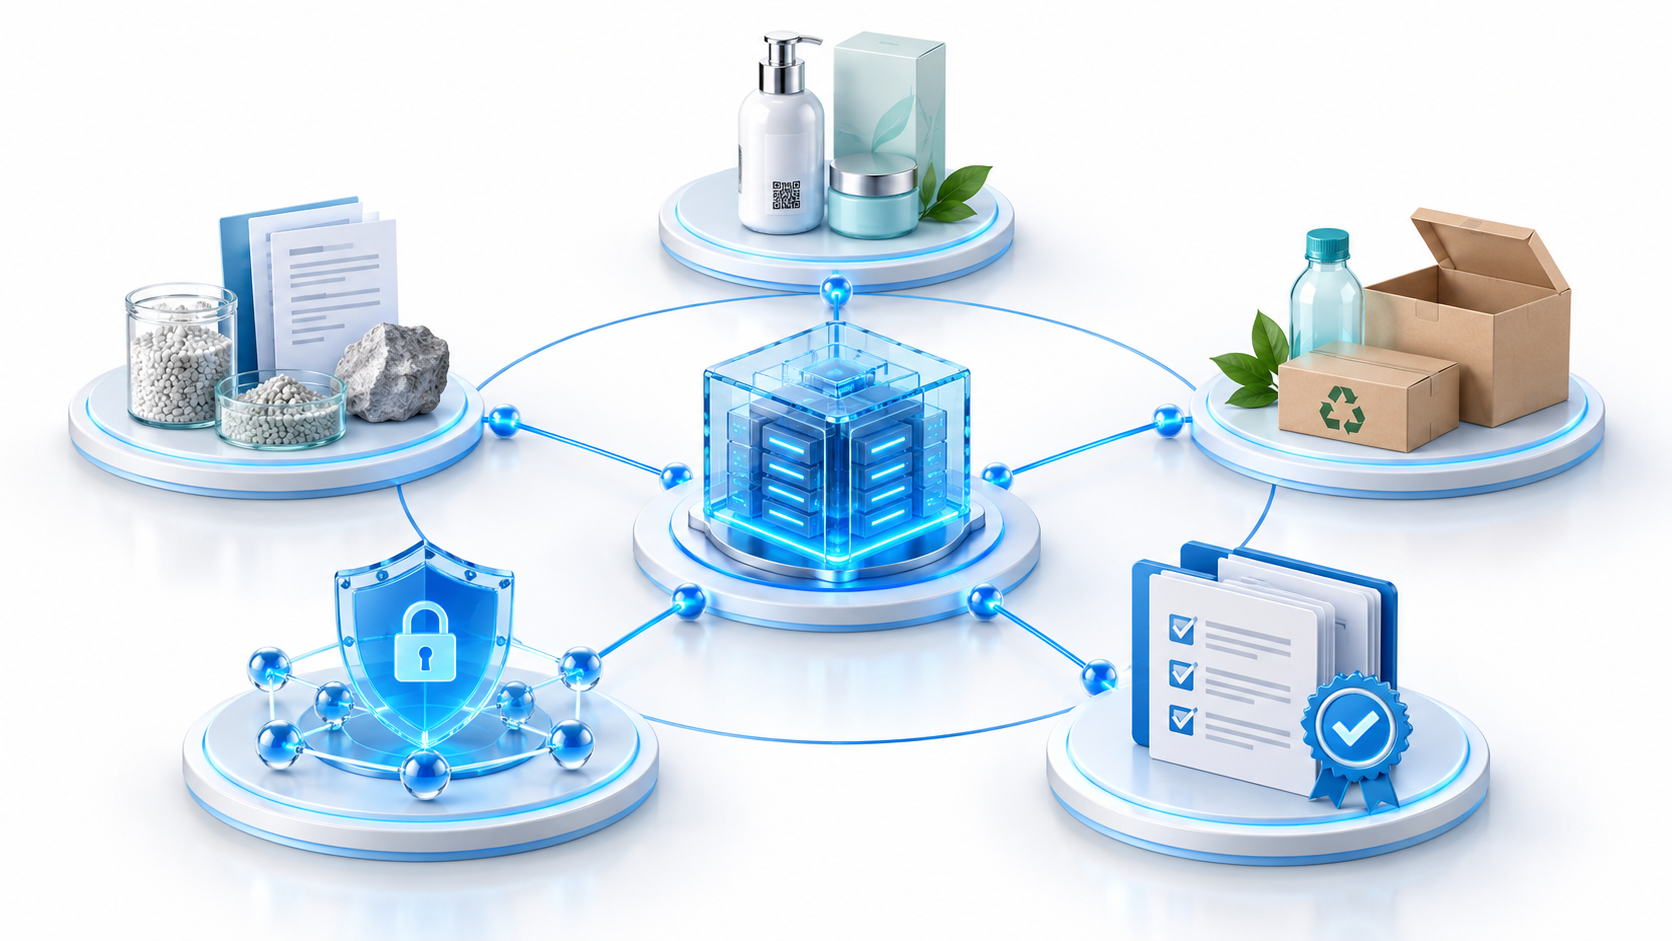
Стъпка 1: Идентифицирайте обхвата
Избройте всички продукти, продуктови групи, видове опаковки, бизнес дейности, цифрови услуги и сектори, в които оперира компанията. Съпоставете ги със задълженията по ЦПП, ОУОТ, РПО, НИС2, безопасност на продуктите, екопроектиране, батерии, ОЕЕО и опаковки.
Стъпка 2: Изградете модел на данни за съответствие
Определете какви данни трябва да бъдат събрани за всяка продуктова и опаковъчна единица. Това може да включва материален състав, тегло, рециклирано съдържание, сертификати на доставчици, техническа документация, информация за ремонт, опасни вещества, въглероден отпечатък, формат на опаковката и класификация на киберсигурността.
Стъпка 3: Прегледайте договорите с доставчици
Много задължения зависят от данните на доставчиците. Договорите трябва да изискват от доставчиците да предоставят точна информация за съответствие, да уведомяват за промени, да подкрепят одити и да предоставят данни в структурирани формати, подходящи за ЦПП и регулаторно отчитане.
Стъпка 4: Съгласувайте ИТ и киберсигурността
ЦПП и ОУОТ изискват надеждни данни. НИС2 изисква сигурни системи и вериги за доставки. Компаниите трябва да свържат трансформацията на съответствието с управлението на риска за киберсигурността, контролите за достъп, одиторските следи и планирането на непрекъснатостта на бизнеса.
Стъпка 5: Подгответе се за прилагане и одити от клиенти
Регулаторите не са единственият източник на натиск. Големите клиенти, пазарите, инвеститорите, застрахователите и банките все повече изискват доказателство за регулаторно съответствие в ЕС. Компаниите трябва да поддържат файлове с доказателства и вътрешни контроли, които могат да подкрепят както официални проверки, така и търговска надлежна проверка.
Вътрешни връзки за допълнително четене
За по-широка перспектива за бизнес трансформация вижте нашите свързани ресурси относно пътни карти за регулаторно съответствие в ЕС, готовност за цифров продуктов паспорт, стратегия за съответствие на опаковките и РПО и управление на киберсигурността по НИС2.
Практически изводи за българските предприятия
Българските компании трябва да започнат с оценка на пропуските. Най-изложени са производителите, вносителите, дистрибуторите, търговците на електронна търговия, компаниите с интензивни опаковки, предприятията за електроника и батерии, индустриалните доставчици и субектите в обхванатите от НИС2 сектори.
Непосредственият приоритет е да се определи кои задължения вече се прилагат съгласно българските правила за РПО и киберсигурност, кои регламенти на ЕС са пряко приложими и кои бъдещи изисквания по ЦПП и ОУОТ ще засегнат продуктите и опаковките.
Вторият приоритет са данните. Предприятията, които могат да събират, проверяват, защитават и използват повторно данни за съответствие, ще бъдат по-добре позиционирани за одити, търгове, привличане на клиенти и трансграничен растеж.
Третият приоритет е управлението. Съответствието с ЦПП, РПО, ОУОТ и НИС2 изисква изпълнително ръководство, бюджет, технологии, ангажираност на доставчиците и текущо наблюдение на правните развития в ЕС и България.
Източници и официални препратки
Регламент (ЕС) 2024/1781 относно екопроектирането на устойчиви продукти — правно основание за рамката на ЕС за цифров продуктов паспорт.
Директива (ЕС) 2022/2555, Директива НИС2 — задължения на ЕС за киберсигурност за основни и важни субекти.
Регламент (ЕС) 2023/1542 относно батериите и отпадъчните батерии — включва изисквания за паспорт на батериите, въглероден отпечатък, рециклирано съдържание и надлежна проверка.
Европейска комисия: Отпадъци от опаковки — актуализации на политиката относно ОУОТ и правилата за отпадъци от опаковки.
Европейска комисия: Регламент за екопроектиране на устойчиви продукти — официална информация относно ESPR и цифровите продуктови паспорти.
Европейска комисия: Директива НИС2 — официален преглед на обхвата, целите и прилагането на НИС2.
Министерство на околната среда и водите на България — национален орган за политиката за околна среда и управление на отпадъците, включително правила, свързани с РПО.
Министерство на електронното управление на Република България — съответен български орган за развитие на политиката за електронно управление и киберсигурност.
Закон за управление на отпадъците на България — национална правна рамка за управление на отпадъците и задължения за отговорност на производителя.
Закон за киберсигурността на България — национална рамка за киберсигурност, свързана с транспонирането и прилагането на НИС2.