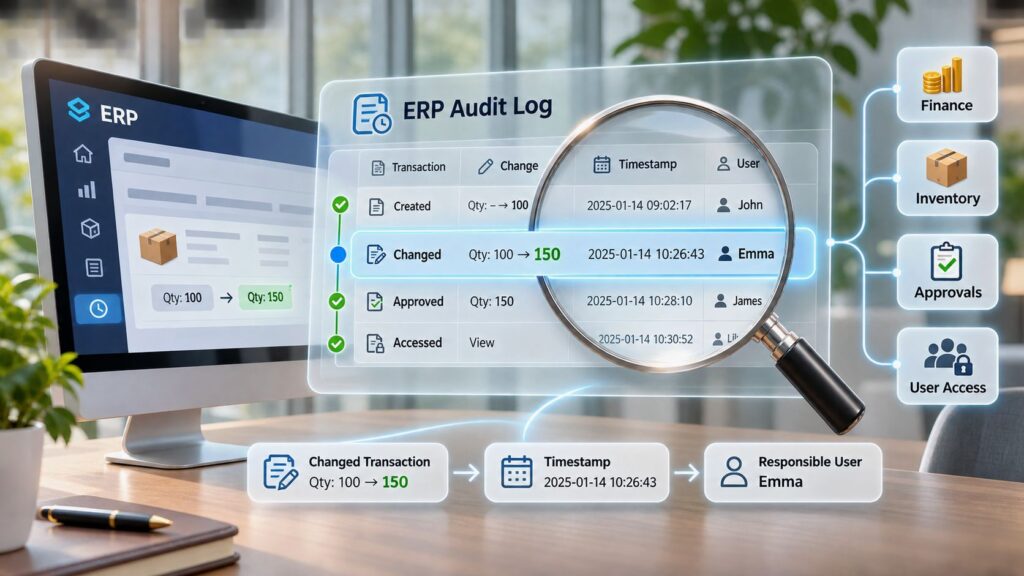
Одитният лог е хронологичен запис, който показва кой какво е направил, с кой запис, кога и с какъв резултат. В една ERPERP системата свързва основните процеси на компанията — като продажби, финанси, инвентар, производство и обслужване — на едно място, така че екипите да могат да работят със споделена информация. система той помага на екипа Ви да свърже дадена промяна с бизнес трансакцията, на която тя е повлияла.
Инвентаризацията в склада не съвпада с наличността по салдо. Клиент оспорва фактура, която изглежда различно от версията, която е получил. Преди някой да коригира записа, трябва да разберете какво се е случило, а не просто какво се показва на екрана в момента.
Какво записва одитният лог и защо има значение
Одитният лог е хронологичен запис, който показва кой какво е направил, с кой запис, кога и с какъв резултат.
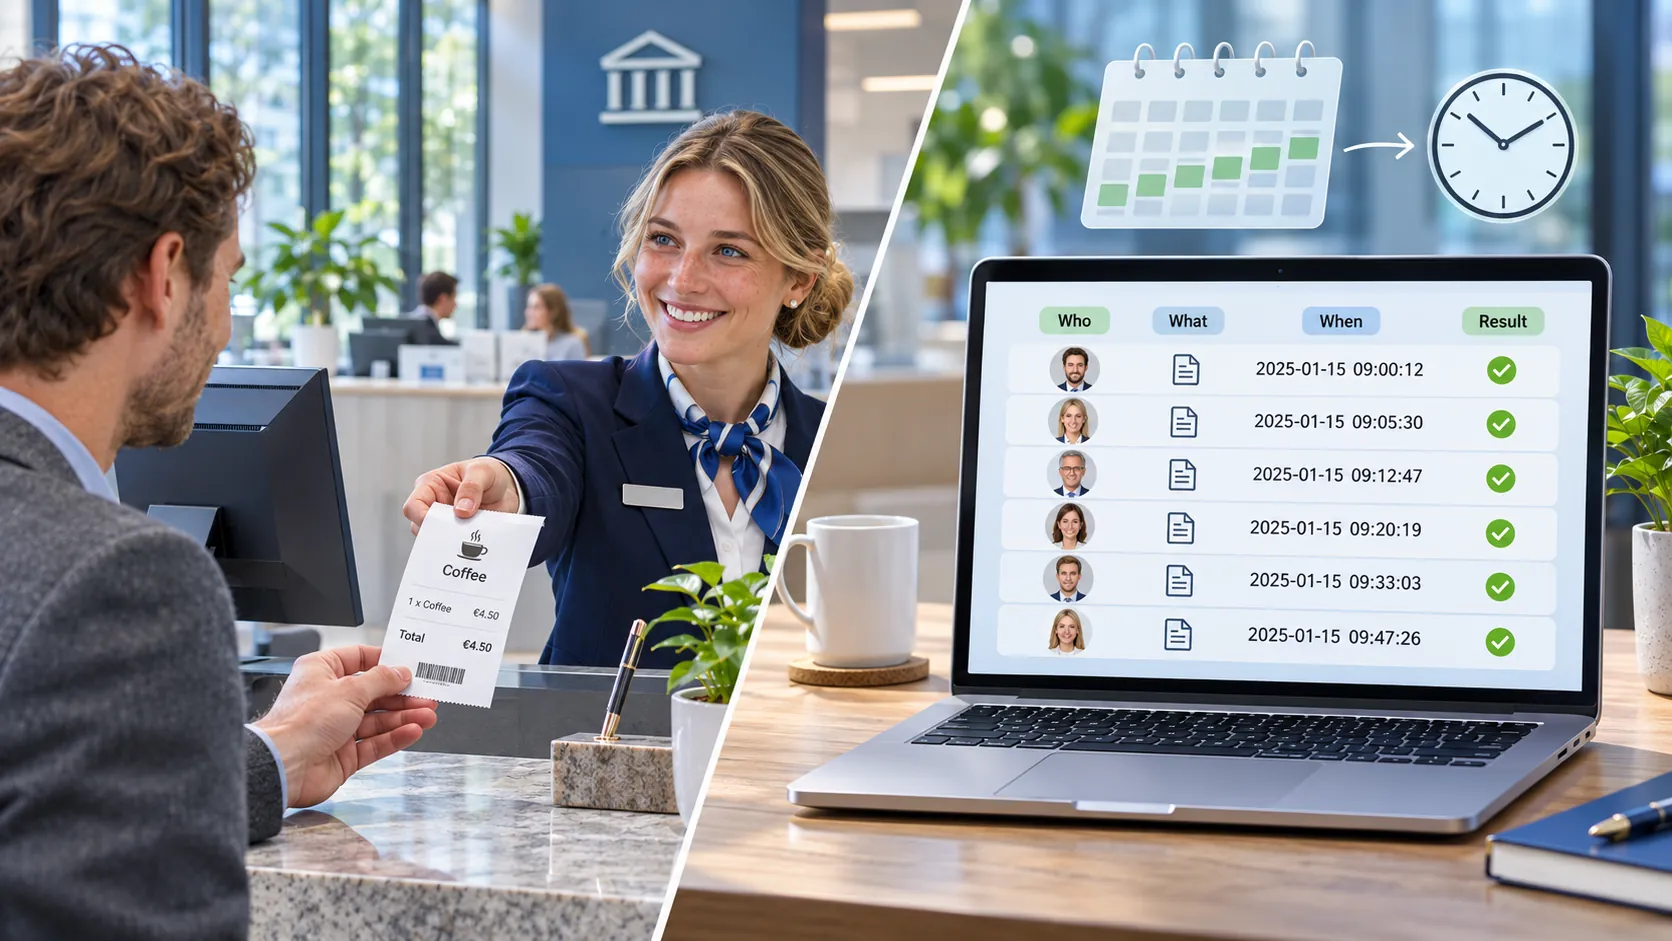
Помислете за банково извлечение. То изброява трансакции и салда, но обикновено не показва кой служител е одобрил корекция или кой терминал е използвал. Одитният лог добавя именно такова ниво на отчетност към системната активност.
Планирането на ресурсите на предприятието (ERP) е споделената система, която управлява продажбите, покупките, складовите наличности, производството, услугите и финансите чрез свързани записи. Когато някой промени бизнес запис, одитният запис трябва да запази достатъчно контекст, за да може друго лице да прегледа действието на по-късен етап.
Ръководството на NIST за управление на логове за компютърна сигурност (NIST Guide to Computer Security Log Management) определя събитията от значение за сигурността, като например успешно и неуспешно автентикиране, достъп до файлове, промени в политиките за сигурност, създаване или изтриване на акаунти и задаване на права. То разглежда управлението на логове като общоорганизационен процес, а не като изолирана функция на приложението.
Какво съдържа един полезен запис
Наръчникът OWASP Logging Cheat Sheet структурира информацията за разследване около кога, къде, кой и какво. За ERP одитните логове очаквайте следните основни полета:
- Времеви маркер: Кога е възникнало събитието, с ясно посочена часова зона.
- Автентикирана самоличност: Потребителският или служебният акаунт, свързан с действието.
- Иницииращо приложение или команда: Откъде произхожда заявката.
- Засегнат запис: Съответната фактура, поръчка, складов артикул, сметка или настройка.
- Заявено действие: Какво се е опитал да направи потребителят или процесът.
- Резултат: Дали действието е успешно, неуспешно или отказано.
Една обикновена история на активността може да показва само, че фактурата е била актуализирана. Полезният одитен запис обвързва тази актуализация с конкретен извършител, точен запис и събитие за контрол, подлежащо на проверка.
Тази разлика е от значение, когато мениджър проверява дали някой не е одобрил собствената си трансакция. Тя е важна и когато разследващият трябва да разграничи опит за промяна от реално извършена такава.
Логът записва доказателства, а не намерения. Името на даден акаунт не доказва автоматично кое лице го е използвало, особено ако идентификационните данни са били споделени или компрометирани. Всеки запис обаче трябва да помага да се отговори на основните въпроси: какво се е променило, кой е бил отговорен и кога се е случило.
ERP събития, които всеки одитен лог трябва да регистрира
ERP събития за записване и защо са важни
| Категория на събитието | Полета за запис | Защо има значение |
|---|---|---|
| Влизания в системата и неуспешно автентикиране | Потребителско име (ID), времеви маркер, устройство или адрес, успех или неуспех | Разкрива потенциална злоупотреба с акаунт и повтарящи се опити за налучкване на парола |
| Промени в правата и ролите | Администратор, целеви потребител, стара и нова роля, времеви маркер | Помага за идентифициране на натрупване на прекомерни привилегии и нарушения на разделението на отговорностите |
| Създаване и корекции на фактури | ID на фактура, стойности преди и след, одобряващ, времеви маркер | Подпомага финансовата точност и прегледа на оспорвани фактури |
| Корекции на складови наличности | Складов артикул, промяна в количеството, склад, код на причината, потребител | Изяснява складови разлики и необясними липси |
| Решения за одобрениеОдобрението е формално решение, което позволява на дадена заявка или действие да продължи напред. Една ERP система може да насочва одобренията и да записва кой е взел всяко решение. | Одобряващ, решение, сума или праг, времеви маркер | Показва дали е спазена веригата за одобрение |
| Промени в поръчки за покупка и продажба | ID на записа, променени полета, предишни стойности, потребител | Свързва промените с последващите ефекти върху наличностите, себестойността и фактурирането |
| Банкови данни на доставчици и кредитни лимити на клиенти | ID на записа, стара и нова стойност, редактирал потребител, времеви маркер | Помага за разкриване на платежни измами и неоторизирано увеличение на кредитни лимити |
| Активност на APIAPI (интерфейс за приложно програмиране) позволява на софтуерните системи да обменят информация. Свързан с ERP система, той помага за трансфера на бизнес данни и намалява ръчното въвеждане. и интеграции | Идентичност на услугата, крайна точка, засегнат запис, резултат | Проследява автоматизирани промени, направени от външни системи |
| Критични промени в конфигурацията | Променена настройка, администратор, стара и нова стойност, времеви маркер | Подпомага проверката на контролните настройки и логиката за отчитане |
| Достъп до чувствителни лични данни | Заявител, цел, запис, получател (където е приложимо) | Подкрепя отчетността по GDPR и запитванията от субекти на данни |
Това е само отправна точка, а не пълна спецификация за логовете. Дайте приоритет на събития, които влияят на сигурността, целостта на данните, финансовата точност и бизнес отчетността.
Записите за автентикиране показват опитите за достъп. Записите за права показват промените в правомощията. Записите за трансакции показват как хората или автоматизираните процеси са използвали тези правомощия.
Финансовите осчетоводявания изискват особено внимание. Запазвайте референцията за осчетоводяване, счетоводния период, извършителя, резултата и всякакви връзки със сторниране, така че проверяващите да могат да разграничат корекция от изтрита или презаписана хронология.
Записвайте промяната, а не само последната стойност
За определени системи за електронно водене на документация под нейна юрисдикция, окончателното правило на Комисията по ценните книжа и борсите на САЩ (SEC) от 2022 г. изисква пълна одитна следа с времеви маркери, обхващаща модификации и изтривания, дати и часове на действията, самоличност на извършителите и информация, необходима за запазване на целостта на записите. Това е нормативно изискване със специфичен обхват, а не всеобщо ERP задължение.
Основните му характеристики са полезни в много по-широк план: пълнота, хронология, атрибуция, защита срещу подправяне и срок на съхранение. За съществени промени запазвайте стойностите преди и след, както и съответния контекст на одобрението.
Приложно-програмният интерфейс (API) позволява на системите да обменят заявки автоматично. Дадена интеграцияИнтеграцията свързва системи, така че те да могат да обменят информация или да координират действия. ERP интеграцията помага за свързване на бизнес инструменти и намаляване на ръчния трансфер между тях. може да промени складови или финансови записи, без човек да отваря ERP екран, затова системните акаунти също се нуждаят от проследимостПроследимостта проследява даден продукт или материал през неговата история, от произхода до употребата или доставката. Една ERP система свързва записите, необходими за разследване на проблеми и проследяване на засегнатите артикули..
Ръководството за данни в ERP системи предоставя полезен контекст за разбиране на това как се свързват споделените бизнес записи. Тези зависимости помагат да се определи кои промени заслужават одитен запис и от кои идентификатори ще се нуждаят разследващите.
Записването на всяко щракване създава излишен шум, без непременно да подобрява контрола. Практическият критерий е по-висок: може ли разследващият да установи кой е променил банковата сметка на доставчик, кога, от кое устройство и с чие разрешение?
Как одитните записи възстановяват хронологията на инцидент
Единичният лог запис показва събитие. Една ERP одитна следа свързва доказателствата, необходими за изясняване на даден бизнес резултат.
В терминологичния речник на NIST за одитни логове се прави разграничение между единичните логове и по-широката следа, която разследващите изграждат чрез множество записи. На практика успешното възстановяване на събитията зависи от свързаните идентификатори на трансакции, съгласуваните времеви маркери и разпознаваемите потребители или процеси.
Хипотетичен пример за неоторизирана корекция на инвентар
Складов ръководител открива по-малко единици на рафта, отколкото показва салдото в ERP. Докато преглежда хронологията на артикула, той открива по-ранна корекция, която е увеличила записаното количество.
Разследващият пита: Одобрена корекция след броене ли е това, грешка или неоторизиран запис? Одитният запис идентифицира акаунта, извършил корекцията, склада, времевия маркер и промяната в количеството. След това проверяващият инспектира кода на причината, инвентаризационния опис и одобрението.
Идентификаторът на акаунта показва къде да се насочи разследването, а не кой да бъде обвинен. Споделен акаунт за вход в склада или автоматизиран импорт може да изискват допълнителни доказателства, преди екипът да може да вмени отговорност на конкретно лице.
Хипотетичен пример за неочаквана промяна на фактура
Клиент оспорва общата сума по фактура, след като е получил документа. Текущият запис сам по себе си не може да обясни защо копието на клиента се различава.
Разследващият сравнява първоначалните и коригираните стойности, лицето, направило промяната, и точния час. След това проверява дали корекцията е последвала одобрение на цената, връщане на стока или несъответствие при доставката.
Бизнес последователността може да започне с поръчка за продажба, да премине през складово движение и да завърши със счетоводно записване. Следователно промяна, която се появява във финансите, може да произтича от по-ранно оперативно решение.
Хипотетичен пример за подозрително влизане в системата
Даден акаунт влиза в системата от непознато устройство извън обичайния си работен график. Малко след това някой променя потребителските му права.
Проверяващият свързва събитието за автентикиране с промяната на ролята и проверява администраторския акаунт, предоставил достъпа. Необичайното устройство или час са повод за проверка, а не окончателно доказателство за пробив. Одобрено командироване, работа по поддръжка или планирана интеграция биха могли да обяснят ситуацията.
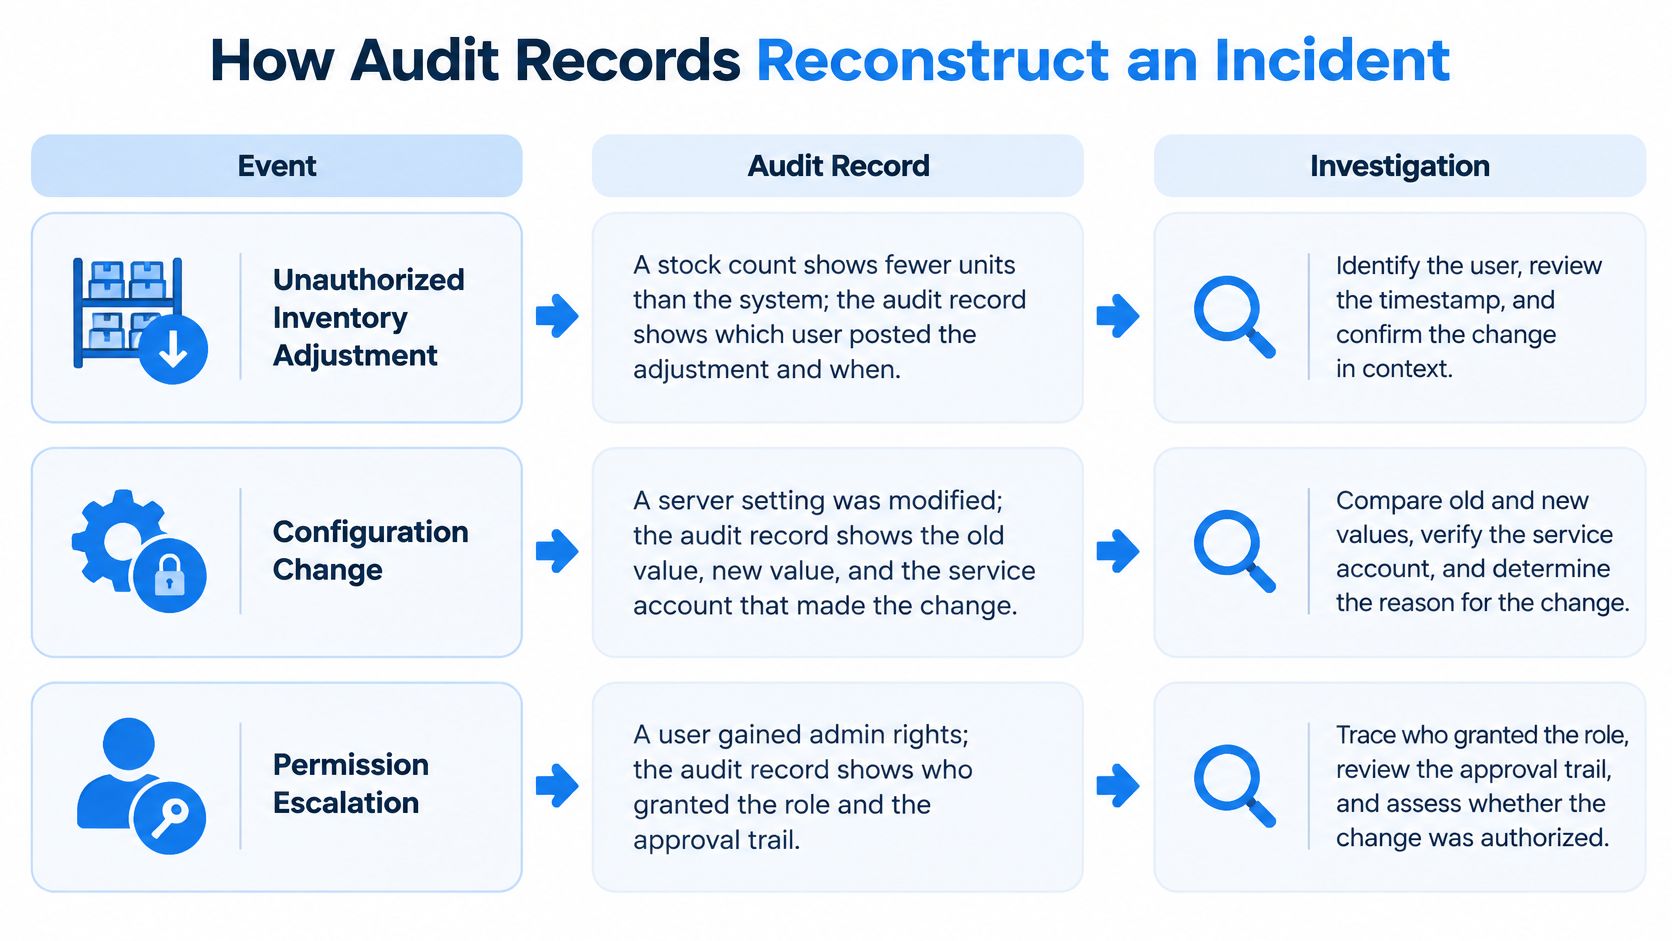
Събитие → Одитен запис → Разследване → Коригиращо действие
Проследете бизнес трансакцията отвъд екрана, на който е бил забелязан проблемът.
В SIX разследваме ERP проблеми, като изследваме цялостния бизнес процес около казуса, а не само екрана, където се е появил той. Това означава проверка на свързаните оперативни и финансови записи, преди да се заключи, че видимата промяна е причинила проблема.
Коригиращото действие трябва да съответства на доказателствата. Екипът може да сторнира неправилна корекция, да прекрати компрометиран достъп, да проведе повторно обучение на потребител или да документира легитимна промяна. Когато финансовите записи трябва да останат непокътнати, използвайте оторизирано сторниране или коригираща трансакция, вместо да изтривате първоначалния запис.
Запишете заключението и подкрепящите го доказателства. Всяка неизяснена празнина трябва да остане видима в досието по случая, вместо да се превръща в необосновано предположение.
Как да филтрирате и разследвате одитни записи
Започнете със запазване на съответните доказателства, преди някой да редактира засегнатия бизнес запис. Използвайте контролиран експорт или защитено досие на случая, запазете контекста и отбележете кой е събрал данните.
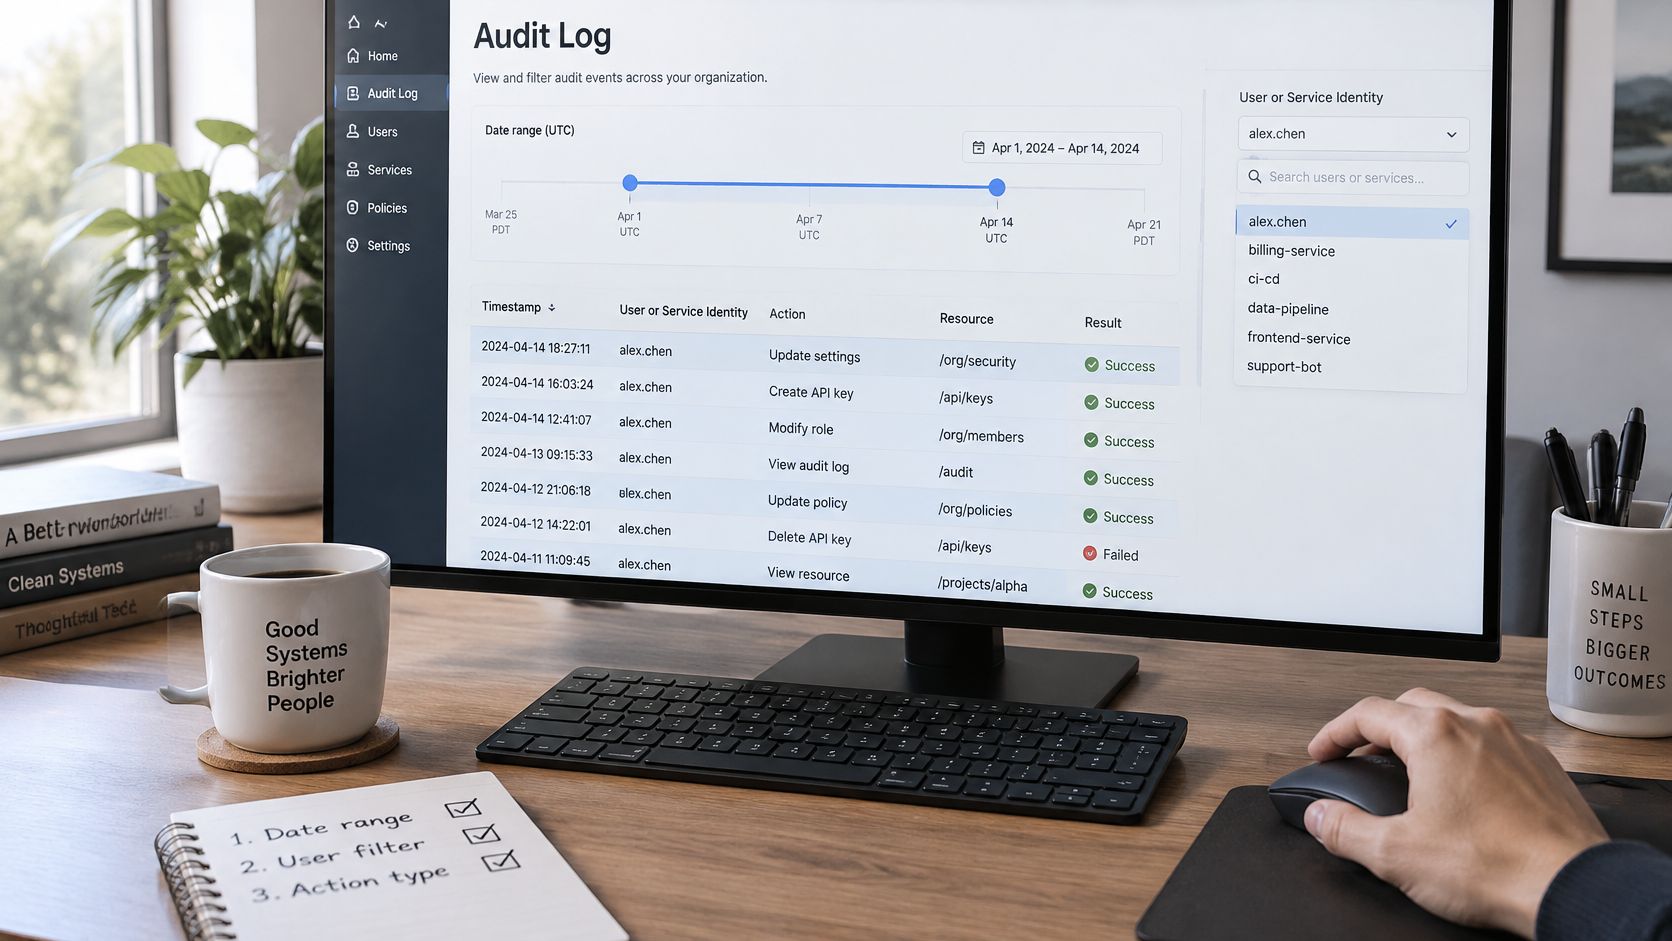
Стеснете търсенето, без да губите контекста
Задайте периода от време. Започнете от момента около предполагаемото събитие, като вземете предвид смяната на работните смени, часовите зони и евентуални забавяния при синхронизацията. Проверете дали показваното време отразява самото действие или момента, в който системата го е регистрирала.
Филтрирайте по потребителски или служебен акаунт. Прегледайте активността, свързана с профила, включително автоматизираните процеси. Не приемайте автоматично, че служебният акаунт идентифицира лицето, стартирало цялостния работен процесРаботният процес дефинира стъпките, отговорностите и решенията, необходими за завършване на работата. Една ERP система може да води задачите през тези етапи и да показва напредъка..
Изберете типа дейност. Стеснете търсенето до корекции на наличности, промени във фактури, автентикиране или актуализации на права. Не изключвайте неуспешните и отказаните действия, тъй като те могат да обяснят какво е предхождало успешната промяна.
Намерете засегнатия запис. Търсете по номер на фактура, референция на поръчка, складов артикул или друг постоянен идентификатор. Имената и описанията са по-малко надеждни, тъй като потребителите могат да ги променят.
Отворете хронологията на трансакцията. Проследете последователността и прегледайте наличните стойности преди и след. Разграничете запазена промяна от отхвърлена заявка, отменена операция или последващо сторниране.
Сравнете свързаните доказателства. Проверете одобренията, зададените права и свързаните записи между отделите. Комбинирането на бизнес записи с логове за сигурност може да покаже дали вход от ново устройство е предхождал финансова промяна.
Класифицирайте констатацията и документирайте реакцията. Преценете дали доказателствата сочат за легитимно действие, оперативна грешка, неоторизирана дейност или неразрешен случай. Определете отговорник за всяко коригиращо действие и запазете обосновката.
Резултатът от търсенето не представлява непременно пълна хронология на инцидента. Липсващите събития могат да се дължат на филтър, граница на интеграция, срив при събирането на данни или действие извън обхвата на логването.
Разследващите трябва да проверяват само онези лични данни, които са необходими за случая. Ограниченият до целта достъп предпазва проверката на плащане от това да се превърне в ненужен преглед на несвързана информация за служители или клиенти.
Въпроси, на които да отговорите преди приключване на случая
- Правомощия: Имал ли е акаунтът разрешение да извърши действието в този момент?
- Одобрение: Одобрило ли е съответното упълномощено лице конкретната промяна?
- Време: Съвпада ли времевият маркер с известно бизнес събитие?
- Въздействие: Кои трансакции, салда, документи или хора са били засегнати?
- Комуникация: На кого трябва да бъде предоставена констатацията и кой отговаря за последващите действия?
Приключете случая, когато доказателствата подкрепят заключението и за необходимите действия са определени отговорници. Ако авторството остава несигурно, опишете това ограничение ясно.
Колко време да се съхраняват одитните записи съгласно GDPR
Спор относно фактура възниква осемнадесет месеца след продажбата. Възможността да отговорите зависи не толкова от обема на записаните логове, колкото от това дали всяка категория по веригата — поръчката, складовото движение, записът за плащане — е била съхранявана достатъчно дълго, за да се възстановят събитията заедно.
Няма универсален период за съхранение на одитни логове. Съхранението функционира като архивно помещение: всеки рафт получава етикет с това какво принадлежи там и кога се изхвърля, за да остане помещението използваемо, вместо да се пълни с немаркирани кашони. Определяйте периодите според целта, риска и приложимите задължения за всяка категория.
За съответните системи за разплащателни карти обобщението на изискванията за логване по PCI DSS описва минимума по индустриалния стандарт PCI DSS 4.0 от 12 месеца, като данните за последните три месеца трябва да са незабавно достъпни за анализ. Тази цифра е базова само за една категория. Таблицата по-долу показва откъде произтичат сроковете за останалите категории.
Фактори за съхранение на одитни логове по категории
| Категория лог | Фактор за срока на съхранение | Кой определя периода |
|---|---|---|
| Събития по автентикиране и сигурност | Разследване на инциденти и оценка на риска | Документираният преглед на риска на клиента |
| Одитни записи за финанси и фактури | Правила за счетоводна и данъчна отчетност в съответната държава | Националното счетоводно и данъчно законодателство |
| Записи за достъп до лични данни | Ограничение на съхранението и отчетност по GDPR | Документираната цел на обработването |
| Промени в правата и конфигурацията | Доказателства за контрол и прегледи на разделението на отговорностите | Вътрешната политика за контрол |
| Записи за API и интеграции | Равнение на трансакции между различни системи | Споразуменията за интеграция и одитните изисквания |
| Системи в обхвата на разплащателни карти | Изисквания за логване по PCI DSS | PCI DSS (минимум 12 месеца, три месеца незабавно достъпни) |
Запазвайте полезни доказателства, без да събирате абсолютно всичко
GDPR противодейства на стремежа да се запазва всичко завинаги. Минимизирането на данните означава ограничаване на личните данни само до необходимото за съответната цел. Ограничението на съхранението означава идентифицируемите лични данни да се пазят не по-дълго от необходимото за тази цел, в съответствие с приложимите законови изисквания.
По-големият обем логове не означава автоматично по-голяма сигурност. Категория, съхранявана по-дълго, отколкото целта позволява, създава рискове, без да добавя реална отчетност, а таблица с записи, които никой не може да обоснове, се защитава по-трудно от по-малък набор с ясна аргументация.
Отчетността изисква обосновано обяснение на тези решения. Правната дискусия на ЕС относно записите за справки с лични данни подчертава значението на регистрирането на обосновката на операцията, времето и съответната самоличност, така че достъпът да може да бъде прегледан. Самият период на съхранение също е част от тази обосновка.
Избягвайте копирането на цели клиентски профили, полета за ведомост за заплати или съдържание на документи в даден одитен запис, когато идентификатор и защитена референция са напълно достатъчни. Ограничете достъпа до чувствителни стойности „преди и след“ само до проверяващите, които имат нужда от тях.
Ръководството на NIST за жизнения цикъл на управление на логове разглежда унищожаването като един от етапите наред с генерирането, предаването, съхранението и анализа. Изтриването трябва да бъде заложено в управлението на одитните логове от самото начало, планирано както всеки друг етап.
Правило за съхранение: Пазете това, което можете да обосновете, защитавайте това, което пазите, и документирайте кога трябва да бъде премахнато.
Три ситуации обикновено променят установения график. Финансовите доказателства може да трябва да отговарят на националните счетоводни и данъчни правила. Производител на храни може също да се нуждае от оперативни данни за проследимост със задължения, определени според държавата и продукта. Активно разследване или правен спор може да наложи задържане на данни за правни цели (legal hold), което спира планираното изтриване на съответните доказателства; документирайте обхвата на задържането, одобрението и условията за отмяна, така че то да се ограничи само до обхванатите записи.
Компанията определя и изпълнява своите законови задължения. Софтуерът ги прилага: конфигурируемото съхранение, като настройките за съхранение в SIX ERP, прилага решенията, а самите срокове се определят от правни и данъчни консултанти за всяка юрисдикция, включително правилата за достъп, експорт, спиране на изтриването и потвърдено унищожаване.
Поддържане на одитните логове пълни и защитени от подправяне
Даден лог е толкова надежден, колкото е надежден пътят между първоначалното събитие и доказателството, което проверяващият чете. Събирането, препращането, синтактичният анализ, преобразуването, съхранението и действията на администраторите могат да доведат до пропуски или промени.
Референтната архитектура за логване на CISA поставя акцент върху запазването на произхода и целостта по целия този път. Произходът (provenance) означава възможност да се установи откъде произхожда даден запис и как е достигнал текущия си вид.
Защитете пътя на събиране на данни
- Централизирайте защитените доказателства. Изпращайте събитията, свързани със сигурността и контрола, в отделно защитено хранилище, за да могат разследващите да корелират активността между различните системи.
- Автентикирайте и криптирайте преноса. Защитете предаването на събития срещу неоторизиран прочит и подаване на фалшифицирани данни.
- Разделете административните задължения. Ограничете правата за модификация и изтриване, така че администрирането на приложението да не предоставя автоматично пълен контрол върху одитните му доказателства.
- Синхронизирайте часовниците. Уеднаквете сървърите, модулите и мобилните устройства, така че проверяващите да могат да тълкуват хронологията на събитията, като същевременно запазвате информацията за часовите зони.
- Поддържайте копия само за добавяне (append-only) или неизменни копия. Защитете историческите данни срещу презаписване с мерки за сигурност, съобразени със заплахите и архитектурата на системата.
Това са препоръчителни архитектурни практики, а не твърдения за конкретна инсталация. Тяхната ефективност зависи от конфигурацията, контрола на достъпа и постоянната верификация.
Помислете за хипотетична последователност: администратор променя права в работен процес на ЧР, по-късно някой редактира банковите данни на доставчик във финансите, а мобилен потребител одобрява действие по плащане. Централизираната корелация помага на проверяващия да определи дали тези събития са част от един оторизиран процес или изискват отделно разследване.
Тествайте събирането на доказателства като бизнес контрола
Генерирайте преднамерено известни събития в контролирана среда. Уверете се, че очакваните полета се записват коректно, времевите маркери остават точни и че свързаните идентификатори се запазват при препращане и обработка.
Тествайте известията и функциите за търсене наред със съхранението. Запис, който съществува, но не може да бъде намерен по референция на фактура или служебен акаунт, би бил от малка полза по време на инцидент.
Определете конкретни отговорници за грешки при събирането, проверки на достъпа и тестване на контролите. По време на всеки планиран период за преглед засичайте избрани трансакции с висока стойност спрямо одитните им доказателства и разследвайте липсващи или несъответстващи записи.
За по-подробно обяснение за това как индивидуалните записи формират проверими доказателства, ръководството на Doczen за одитни следи е полезен ресурс. Практическата разлика е между простото съхраняване на събития и поддържането на доказателствена верига, която може да бъде проверена.
Организациите, оценяващи по-широкото управление на киберсигурността, могат да се консултират и с нашето ръководство за NIS2 и как ERP системата подпомага подготовката. Третирайте логването като част от контролираните операции, с документирани отговорности и прегледи, а не просто като функция, активирана еднократно и забравена след това.
Прегледайте обхвата на одитния лог преди пускане в реална експлоатация
Уточнете тези решения, преди потребителите да започнат да зависят от системата:
- Съществени събития: Определете действията, за които са необходими записи с отчетност.
- Лични данни: Решете кои полета трябва да присъстват в логовете.
- Достъп и експорт: Посочете поименно кой може да разследва, администрира и споделя доказателства.
- Срок на съхранение: Одобрете правила за всяка категория след правна и данъчна консултация за съответната юрисдикция.
- Тестване: Дефинирайте как екипът ще доказва, че изискваните събития действително се записват.
SIX ERP включва права на база роли, контролиран достъп, одитни следи, сигурно управление на документи и конфигурируемо съхранение. Тези функции подпомагат управлението на записите и принципите на GDPR, но не гарантират автоматично законово съответствие.
Свързаните бизнес записи позволяват на екипите да проследяват трансакциите през FinanceFlow за финансовите процеси, StockFlow за складовата дейност, PurchaseFlow за снабдяването и ManufacturingFlow за производството. Обхватът на разследване трябва да отразява използваните от компанията потоци (Flows) и работни процеси, а не предварително приета стандартна настройка.
Възложете отговорност на бизнес потребителите
Определете бизнес отговорник, който разбира както трансакцията, така и правилата за нейното одобрение. Нашето ръководство за ролята на ключовия потребител (power user) описва полезна точка на координация между оперативните екипи и техническата поддръжка.
Когато съобщавате за проблем на SIX, посочете какво сте се опитвали да направите, какво се е случило, кои потребители или процеси са засегнати и стъпките за надеждно възпроизвеждане на проблема. Включете съответните идентификатори на записи и времеви данни, без да изпращате излишни лични данни или пароли.
Референтни документи за вашия преглед на контролите
Документите, към които има връзки в тази статия, предоставят допълнителна литература по темата:
- NIST: Специална публикация 800-92, Ръководство за управление на логове за компютърна сигурност (Guide to Computer Security Log Management).
- SEC: Окончателно правило за системите за електронно водене на документация.
- CISA: Референтна архитектура за логване (Logging reference architecture).
- Правна рамка на ЕС за поверителност: Принципите на GDPR за ограничаване на съхранението и отчетност, наред със свързаното обсъждане на записите за достъп.
- Сигурност на разплащателните карти: Обобщение на изискванията за логване по PCI DSS.
Един успешен преглед преди пускане в експлоатация завършва със съгласуван обхват, определени отговорници и тестови доказателства. Той не трябва да приключва с непровереното допускане, че всяко важно действие вече е обхванато.
SIX ERP свързва оперативните и финансовите записи с одитни следи и конфигурируемо съхранение в подкрепа на надеждни и отчетни бизнес процеси. Посетете SIX ERP, за да прегледате списъка със събития с експерт на SIX и да съпоставите вашите одитни изисквания с трансакциите, одобренията и работните прехвърляния, които екипът Ви трябва да проследява.