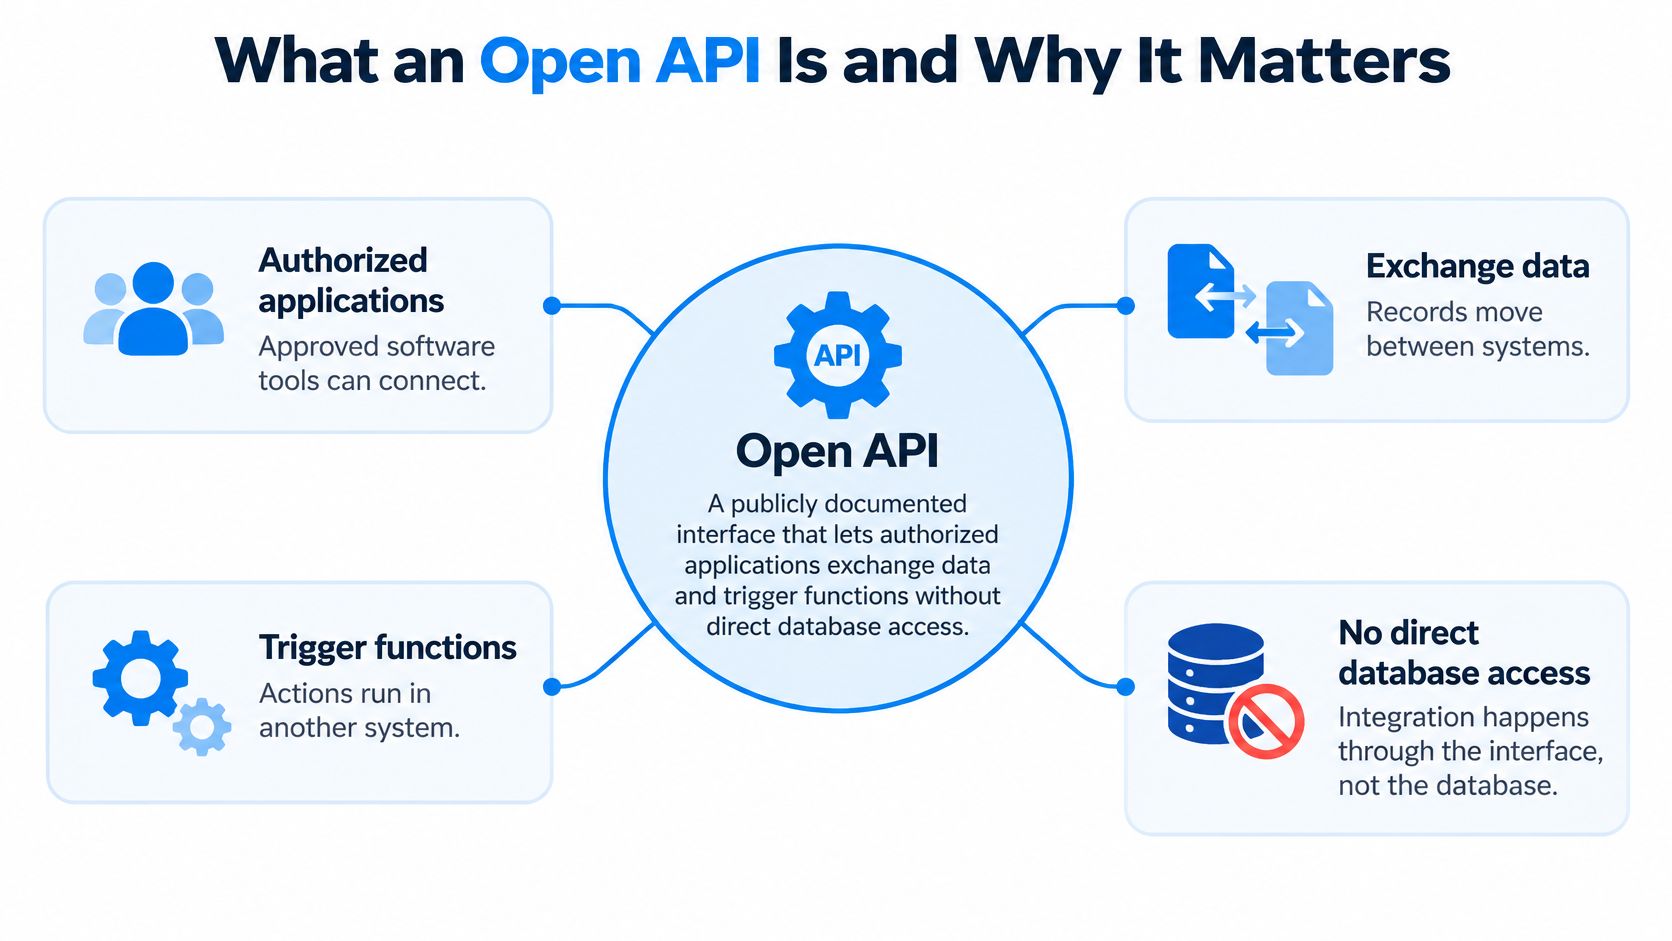
Отвореният APIAPI (интерфейс за приложно програмиране) позволява на софтуерните системи да обменят информация. Свързан с ERP система, той помага за трансфера на бизнес данни и намалява ръчното въвеждане. е публично документиран интерфейс, който позволява на оторизирани приложения да обменят данни и да задействат функции в ERPERP системата свързва основните процеси на компанията — като продажби, финанси, инвентар, производство и обслужване — на едно място, така че екипите да могат да работят със споделена информация. система, без да имат директен достъп до нейната база данни. Ако екипът ви въвежда повторно поръчки от магазина, проверява наличностите във втора система или чака техниците да се обадят по телефона с актуализации за работата, вие усещате празнината, която този интерфейс трябва да запълни. Записите вече съществуват. Те просто не могат да се движат безопасно между инструментите, които се нуждаят от тях.
Какво представлява отвореният API и защо е важен
Помислете за меню в ресторант. То изброява какво предлага кухнята и как да го поръчате, така че гостите никога да не влизат в кухнята. Отвореният API работи по същия начин. Той е менюто, а вашата ERP система запазва контрола над кухнята, нейния персонал и нейните рецепти.
Това отговаря на въпроса какво е отворен API в практически план. Договорът за интерфейса е отворен и документиран, а не непременно изходният код зад него. Друга система може да се интегрира, без да знае как работи ERP системата вътрешно, защото се нуждае само от публикуваните правила за запитване и отговор.
Трите части, които трябва да разпознавате
- Крайни точки (Endpoints): Адреси за ресурси като клиенти, продукти, поръчки и фактури. Всяка крайна точка представлява един вид запис или действие.
- Заявки и отговори: Дефинирани полета, влизащи и излизащи, с документирани кодове за отговор и формати за грешки, така че извикващата система да знае какво се е случило.
- Правила за автентикация: Проверки, които потвърждават кой прави извикването, преди да се преместят каквито и да е данни, често чрез API ключове или OAuth разрешения.
Ръководството на Swagger за отворени API описва OpenAPI Specification като машинно четимо описание на RESTful API, картографиращо наличните ресурси и операции, така че хората и инструментите да могат да разберат как се държи даден API. Този споделен формат е важен, защото документацията, инструментите за тестване и клиентският код могат да четат един и същ договор.
Отворен означава документиран. Това не означава анонимен, безплатен или неограничен.
Да кажем, че приложение за продажби създава поръчка, складова система проверява наличността, а приложение за работа на терен изпраща актуализация на задача. Всяко от тях използва документирани крайни точки, вместо да докосва базата данни, така че ERP системата все още налага правила за валидиране и транзакции. Екипите в регулирани ниши прилагат същата дисциплина при проверка на интерфейси на трети страни, както показва това ръководство за избор на API за приложения за халал инвестиции от финтех гледна точка.
Първото ви действие не е писането на код. Избройте крайните точки и разрешенията, от които се нуждае една интеграцияИнтеграцията свързва системи, така че те да могат да обменят информация или да координират действия. ERP интеграцията помага за свързване на бизнес инструменти и намаляване на ръчния трансфер между тях., и нищо повече.
Защо API интерфейсите са на първо място в ERP оперативната съвместимост
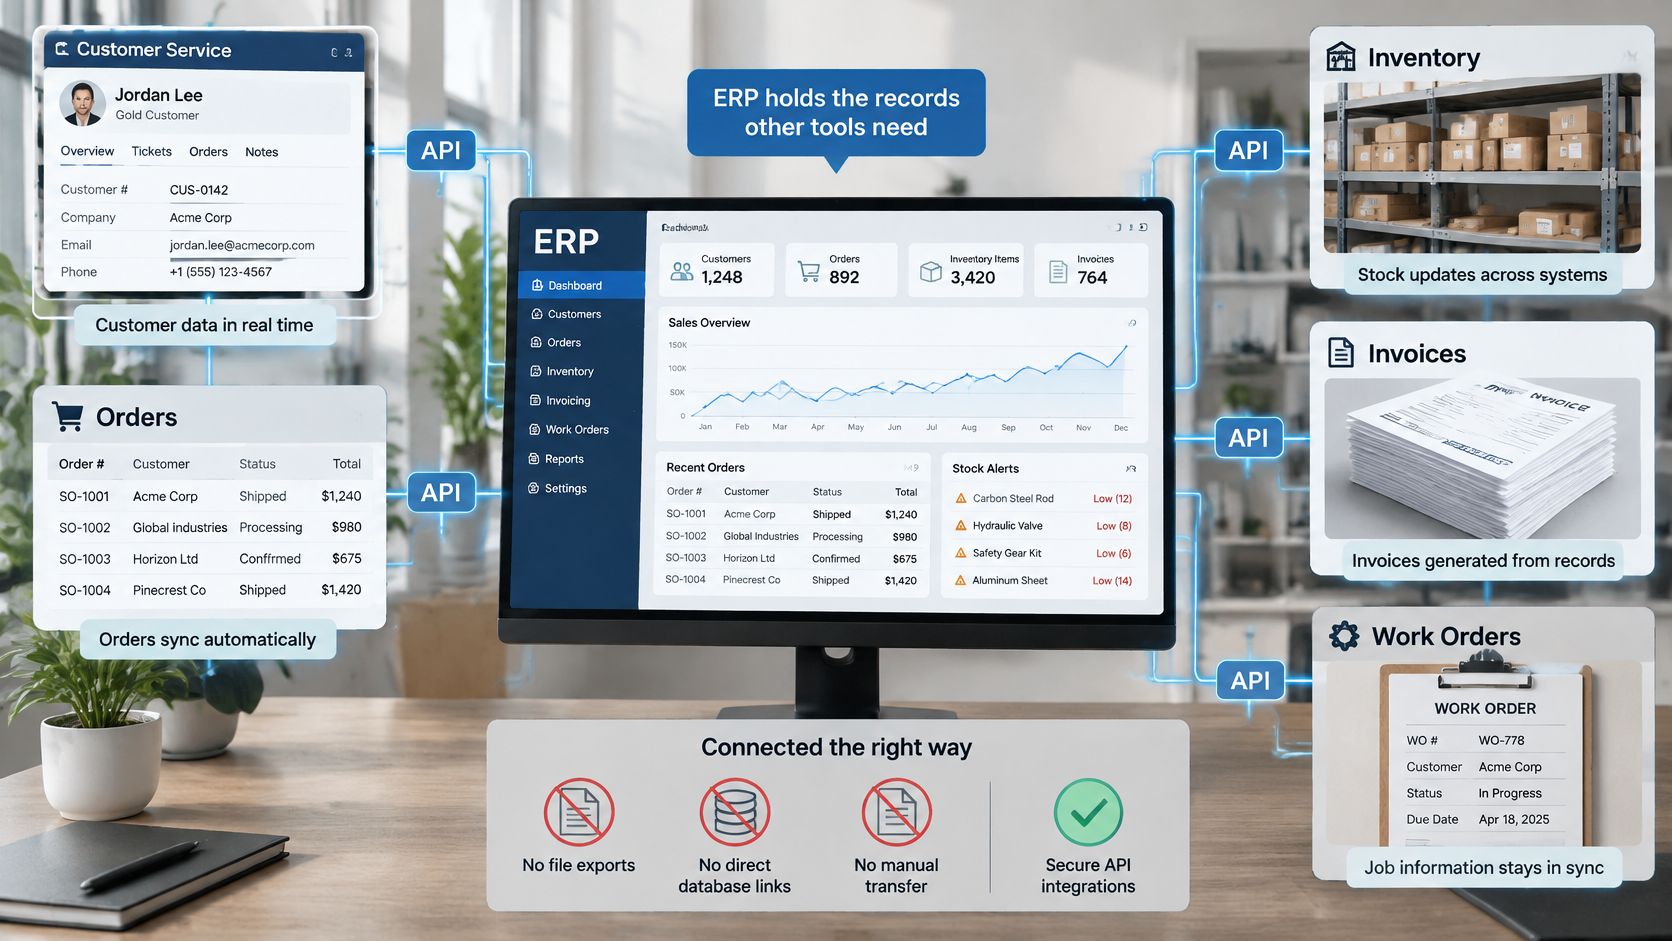
Вашата ERP система съхранява записите, които всеки друг инструмент иска. Клиенти, поръчки, наличности, фактури и записи за работа се намират на едно място, докато вашият магазин, складово приложение и счетоводен инструмент се нуждаят от части от тях. Без API екипите преодоляват тази празнина с експортиране на файлове, директни връзки към базата данни или ръчно повторно въвеждане, и всеки заобиколен начин се разваля по свой собствен начин.
По-дълбокият проблем е интеграцията от точка до точка. Пет системи, които се свързват помежду си, могат да се нуждаят от до десет отделни връзки, всяка със собствени правила за полетата и режими на отказ. Променете една система и може да се наложи да изградите наново четири връзки.
Един управляван слой вместо десет връзки
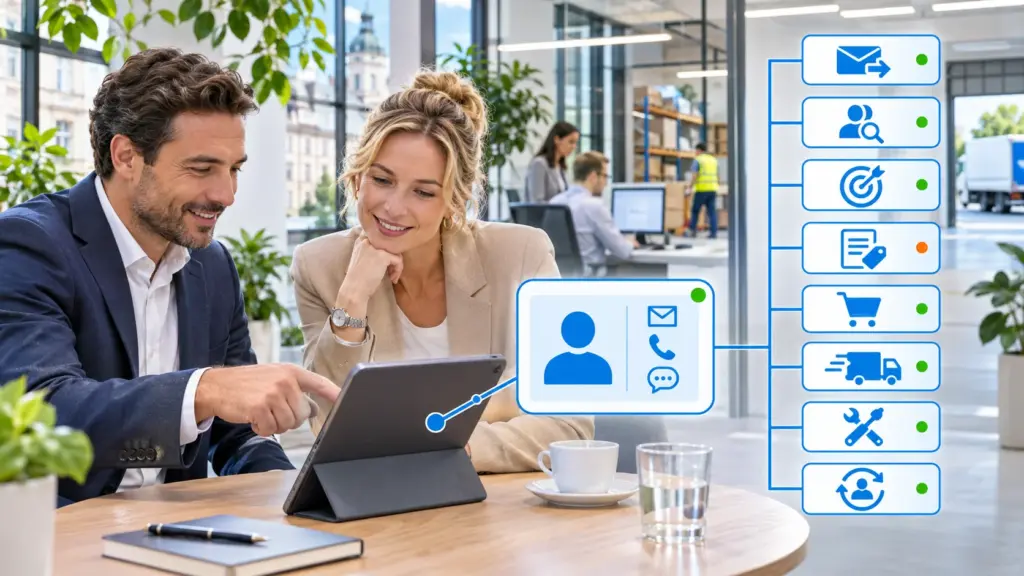
С един единствен API слой всяка система се свързва веднъж към споделен договор. Ето защо бих разглеждал достъпа до API като приоритетна функция, а не като добавка. Всяка система, която трябва да достигне до приложения на трети страни, независимо дали е платформа за електронна търговия, счетоводен инструмент или логистична услуга, достига до слоя с данни чрез този интерфейс.
ERP системата запазва авторитета си навсякъде. Тя валидира входящите стойности, прилага правила за транзакции и отхвърля всичко, което не съответства, така че външните инструменти не могат да записват каквото си поискат в основните записи.
Ето един хипотетичен пример. Средно голям дистрибутор въвежда повторно поръчки от онлайн магазин всяка сутрин, което създава дубликати и пропуснати актуализации на наличностите. След свързване чрез API, всяка поръчка пристига веднъж и нивата на наличностите се актуализират от същия този запис, така че продажбите и складът най-накрая виждат идентични числа.
Преди да купите или изградите нещо, потвърдете, че всяка участваща система може да чете и пише чрез документиран интерфейс. Ако някоя не може, тази система се превръща във вашето ръчно тясно място.
REST и GraphQL обяснени за ERP данни
Повечето ERP интеграции използват един от двата стила на заявка и правилният избор зависи от един въпрос. Нуждае ли се приложението от един запис или от свързан изглед на няколко записа едновременно? REST дава на всеки ресурс собствен адрес, така че четенето на един клиент или създаването на една поръчка за продажба е директно и предвидимо. GraphQL използва една крайна точка и позволява на приложението да посочи точно полетата, от които се нуждае, включително свързани записи, в една единствена заявка.
| Аспект | REST | GraphQL |
|---|---|---|
| Основен модел | Ресурси със собствени адреси, като например една крайна точка на клиент или поръчка | Една крайна точка със заявка, която посочва полетата и свързаните записи, които са необходими |
| Типична ERP заявка | Четене на един клиент или създаване на една поръчка за продажба | Четене на клиент с отворени поръчки и текуща наличност в една заявка |
| Основна сила | Прост, предвидим и лесен за документиране за всеки ресурс | Връща точно заявените полета и свързани данни в едно извикване |
| Основен компромис | Може да са необходими няколко извиквания за сглобяване на свързани данни | Заявките се нуждаят от внимателно проектиране и проверки на разрешенията за всяко поле |
| Операции за запис | Действия за създаване, актуализиране и изтриване за всеки ресурс | Промените се изпращат като мутации, които се нуждаят от същата валидация и разрешения |
| Най-подходящ за ERP | Стандартни действия със записи в различните модули | Екрани на мобилни устройства или портали, които комбинират няколко типа записи |
Как да изберете между тях
REST е подходящ за директни действия върху отделни записи. Потвърждаването на пратка или отчитането на наличност не се нуждае от гъвкава заявка, а фиксираната крайна точка е по-лесна за тестване и документиране. GraphQL е подходящ за екрани, които комбинират типове записи, като например телефон на техник, показващ клиента, актива, отворените поръчки и наличността на части заедно.
Много интеграции използват и двете, и това е нормално. Това, което не се променя, е дисциплината около записите. И двата стила се нуждаят от еднакви проверки за валидиране и разрешения, преди записът да се промени.
Повторните опити заслужават специално внимание. Ако заявка за създаване изтече и извикващият я изпрати отново, може да се стигне до дублирани поръчки или фактури, освен ако API не разпознае повторението. Съобразете стила с действието и документирайте кои полета чете или променя всяко извикване, преди да започне разработката.
Контроли за сигурност за достъп до отворен API
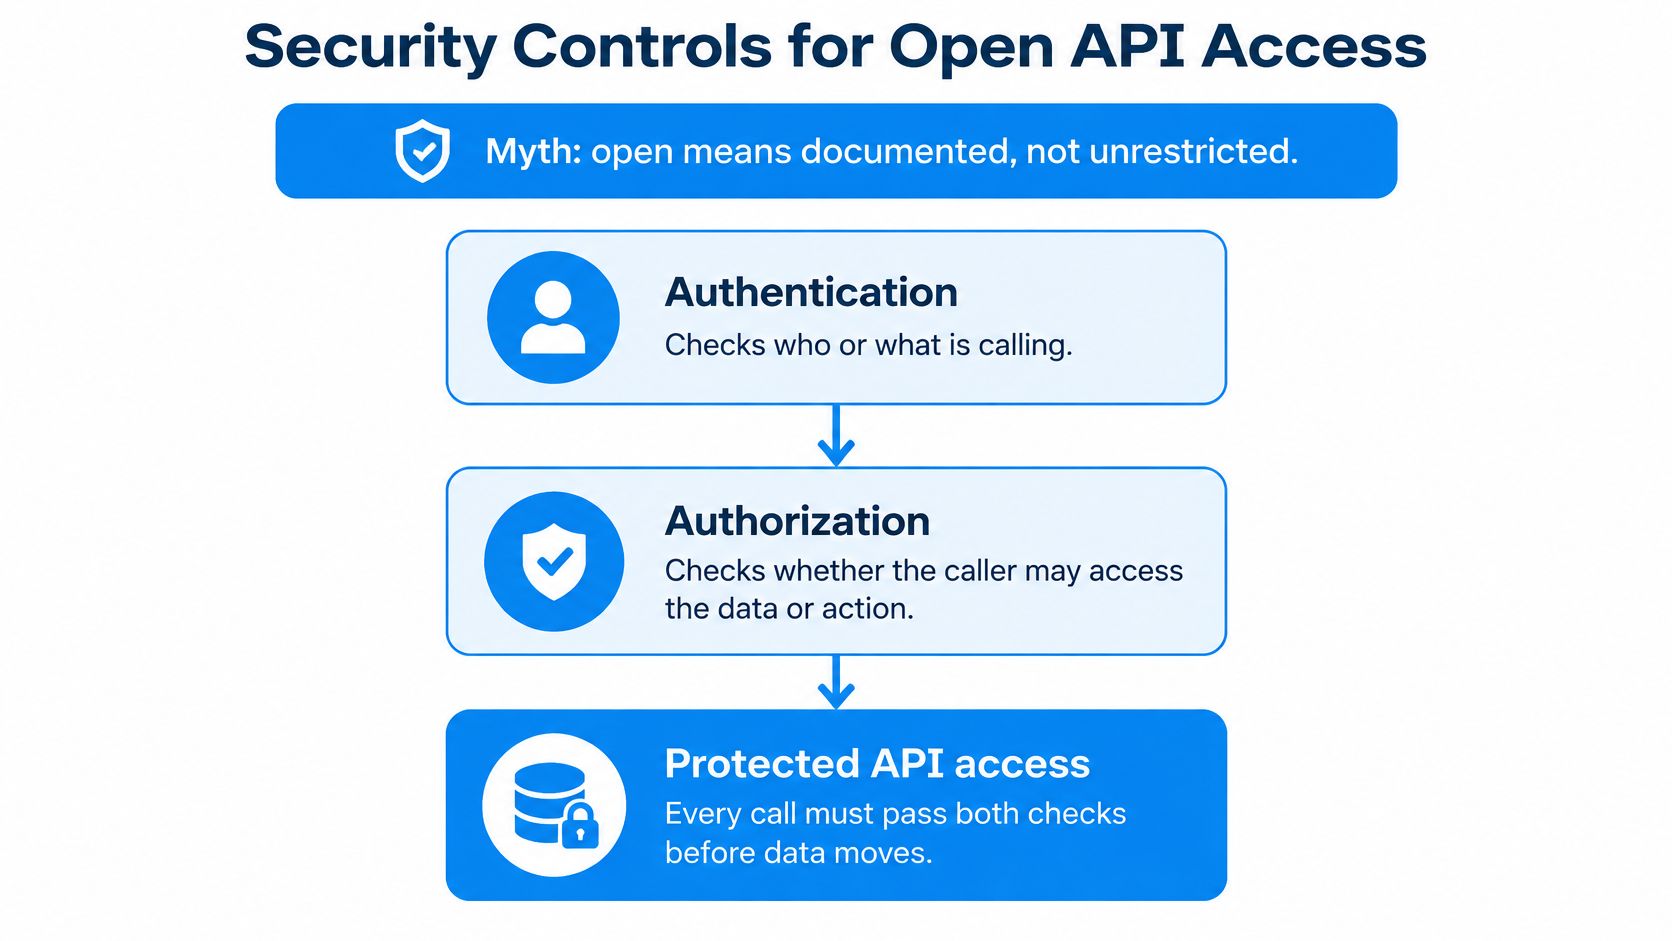
Често срещан мит е, че отвореният API е отворена врата. Отвореността описва документацията, докато достъпът остава контролиран чрез автентикация, оторизация и проверки на политиките при всяко извикване. Автентикацията потвърждава кой или какво прави извикването. Оторизацията след това проверява дали този извикващ може да докосне конкретния запис в заявката. За една ERP система API е контролиран път към слоя с данни и обхватите (scopes), които предоставяте, решават до каква част от него може да достигне всяка интеграция.
Слабите API интерфейси се провалят при втората проверка. Проектът OWASP API Security Top 10 класира Broken Object Level Authorization (Нарушена оторизация на ниво обект) като API1 в своите материали за 2023 г., което означава, че един API трябва да проверява дали извикващият има достъп до конкретния заявен запис, а не просто да притежава валиден акаунт. Техник, който може да преглежда сервизната поръчка на един клиент, никога не трябва да достига до поръчката на друг клиент чрез промяна на ID. От контролите по-долу, този заслужава първия тест.
Контролите, които блокират реалните рискове
- Автентикация: Изисквайте API ключове или OAuth 2.0 токени при всяко извикване, така че анонимните заявки никога да не достигат до слоя с данни.
- Оторизация на ниво обект: Проверявайте разрешението за всеки запис и действие, а не само за акаунта.
- Обхвати с най-малко привилегии: Складово приложение може да чете наличности и да потвърждава пратки; то никога не достига до ведомостта за заплати.
- Ротация и оттегляне на токени: Заменяйте токените по график и ги оттегляйте, когато достъпът се промени или прекрати.
- Валидиране на входните данни: Проверявайте схемите и типовете съдържание, така че неправилно оформените заявки да бъдат отхвърлени, преди да докоснат запис.
- Ограничения на скоростта и изтичане на времето: Ограничете обема на заявките, така че един дефектен клиент да не може да изчерпи ресурсите на ERP системата.
- Одитни логове и корелационни идентификатори: Проследявайте всяка заявка в различните системи, когато нещо се обърка.
- Преглед преди разработка: Оценете сигурността и надеждността, преди някой да напише код за интеграция.
Изолацията поставя външната граница на това, до което може да достигне всяко удостоверение. В SIX ERP данните на клиентите се намират в собствения под (pod) на клиента, без споделена база данни и без достъп отвън, което ограничава това, което един компрометиран токен би могъл да разкрие. Софтуерът поддържа всеки контрол в списъка, но компанията остава отговорна за своите законови задължения, включително защитата на данните. Бизнесите, които се подготвят за тези по-широки задължения, могат да прочетат как киберсигурността по NIS2 влияе върху подготовката на ERP.
Кратък списък за справка: Спецификацията OpenAPI за формата на договора, OWASP API Security Top 10 2023 за модели на уязвимост и насоките на NIST за защити на API по време на изпълнение.
Почистете данните преди свързването на който и да е API
Да кажем, че вашият магазин и вашата ERP система съхраняват адреси на клиенти и нито една от тях не притежава записа. Клиент актуализира адреса си в магазина, след това търговец редактира копието в ERP системата и всяка синхронизация презаписва другата. API няма да реши кой адрес е правилен. Той премества данните вярно, включително дубликати и грешки, така че лошите данни се разпространяват по-бързо.
Седем стъпки преди първата синхронизация
- Определете един собственик: Присвоете всеки елемент от данни, като клиент, продукт, цена, наличност или запис за служител, на една притежаваща система.
- Създайте мастър записи: Поддържайте по един запис на клиент или продукт, всеки с уникален ID.
- Стандартизирайте форматите: Уеднаквете единици, дати, данъчни кодове и валута, като използвате EUR за ценообразуване.
- Премахнете дубликатите: Изчистете ги преди първата връзка, а не след това.
- Решете правата за четене и запис: За всяко поле дефинирайте коя система чете, коя пише и кога.
- Валидирайте на ниво API слой: Отхвърляйте стойности, които нарушават вашите правила, вместо да ги съхранявате.
- Следете отхвърлянията ежеседмично: Преглеждайте неуспешните заявки и коригирайте изходните данни, а не само симптома.
Хигиената на данните престава да бъде домакинска работа и се превръща в работа по интеграция. Нашето ръководство за данните в ERP системата и поддържането им използваеми обхваща навиците за собственост зад тези стъпки. Ако също така запълвате празнини в клиентските записи от външни източници, това обяснение за waterfall обогатяване показва как работят слоестите търсения, въпреки че обогатените полета все още се нуждаят от един собственик, преди да се синхронизират където и да е.
Чистите данни и ясната собственост са на първо място. Свързването е на второ.
Модели на ERP интеграция и как да планирате вашия
Повечето ERP интеграции се свеждат до пет повтарящи се модела. Всеки от тях има естествен собственик на данни в ERP системата и точка на отказ, която се появява многократно, когато никой не планира за нея. Изборът на модел всъщност е избор на това кой притежава данните и докъде достига достъпът на всеки извикващ.
| Модел | Пример | Собственик на данни | Точка на отказ, за която да следите |
|---|---|---|---|
| Заснемане на поръчка | Онлайн магазин изпраща нова поръчка към модула за продажби | Модул Продажби | Дублирани поръчки след изтичане на времето и повторен опит |
| Проверка на наличност | Приложение за магазин или склад чете наличността преди обещаване на доставка | Модул Склад | Остарели наличности, когато постъпленията се отчитат със закъснение |
| Актуализации на задачи на терен | Приложение за техници записва време, части и одобрениеОдобрението е формално решение, което позволява на дадена заявка или действие да продължи напред. Една ERP система може да насочва одобренията и да записва кой е взел всяко решение. от клиента | Сервизен модул | Използвани, но незаписани части, което забавя фактурирането |
| Финансова синхронизация | Фактури и плащания текат към счетоводна платформа | Финансов модул | Несъответстващи данъчни или счетоводни кодове |
| Машинни или производствени данни | Оборудване в цеха изпраща брой завършени единици | Производствен модул | Неясни единици или закъснели времеви отпечатъци |
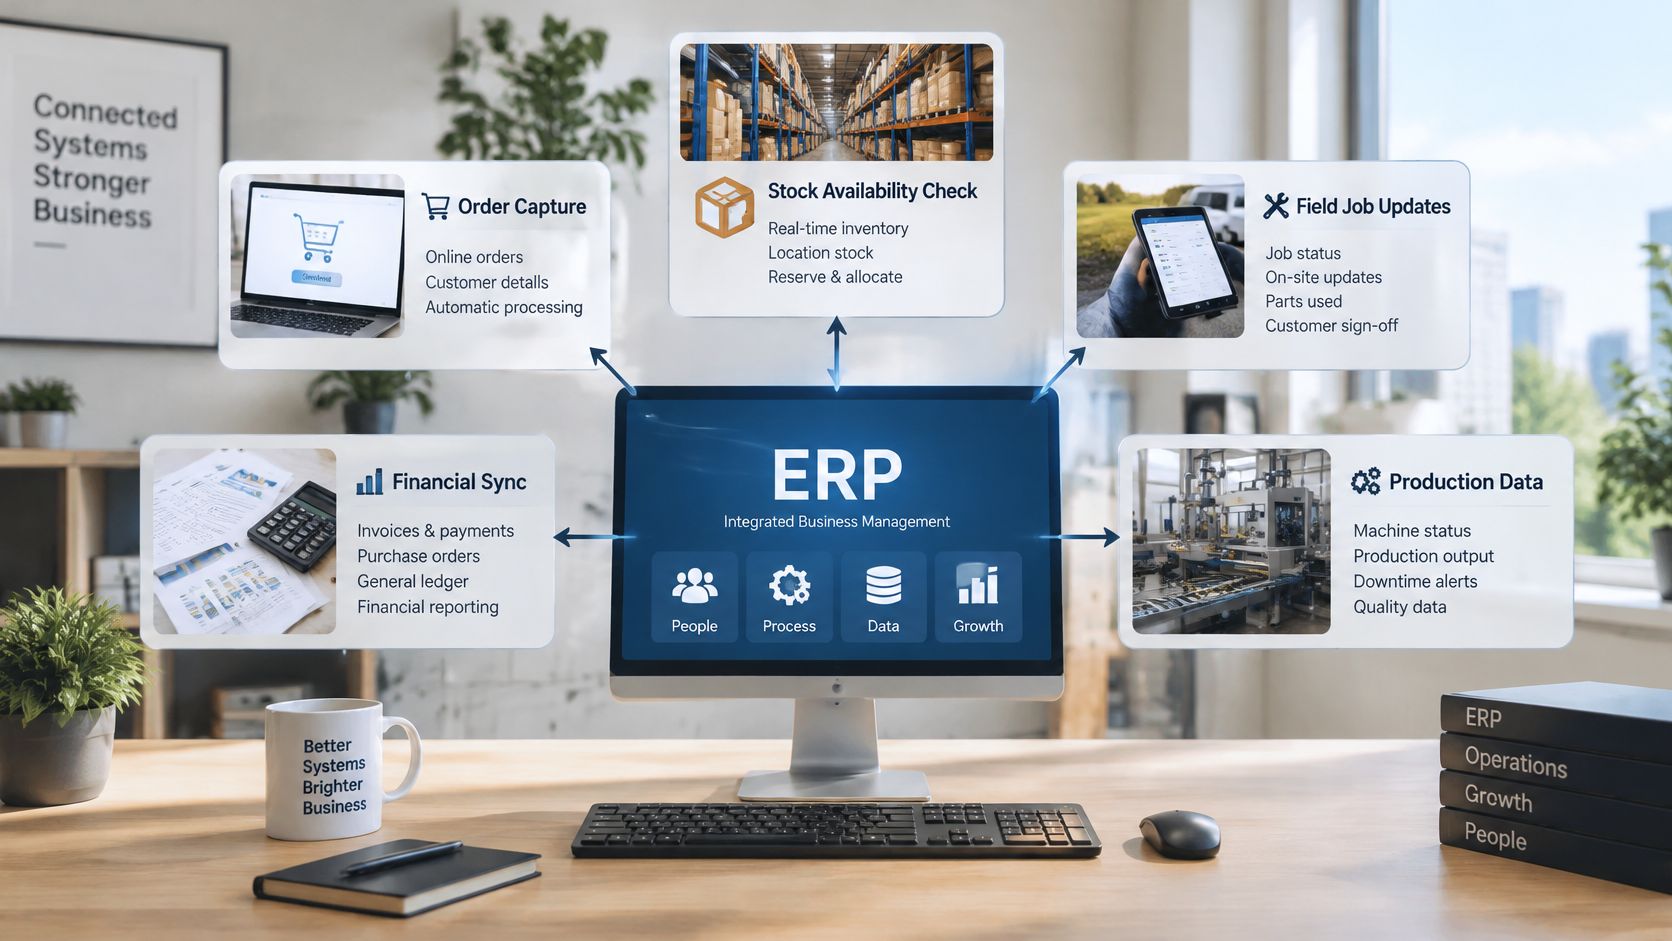
Един модел, работещ от край до край
Една задача за сервиз на терен показва как се свързват частите. Детайлите за клиента и актива текат към техника, задачата е възложена и статусът се актуализира по време на посещението. Техникът записва времето и използваните части, клиентът одобрява работата и завършеният запис преминава към инвентара и фактурирането.
API свързва тези записи, така че процесът да тече от диспечиране до таксуване без повторно въвеждане. В SIX ERP това е ServiceFlow за работа на терен, предаващ към StockFlow за инвентар и FinanceFlow за фактуриране, като CustomerFlow съхранява записа на клиента през цялото време. Известната слабост в този модел е заснемането на части: ако дадена част никога не достигне до записа в склада, наличността в склада остава грешна и фактурата е на по-ниска стойност. Областите на клиентите, поръчките за продажба, инвентара и сервизната работа са най-важни, защото се свързват директно с ежедневните действия.
Планирайте вашата собствена интеграция в шест стъпки
- Избройте всяка бизнес стъпка, до която се докосва интеграцията, от задействането до крайния запис.
- Свържете всяка връзка с един от тези модели, така че нейната известна точка на отказ да бъде във вашия списък от първия ден.
- Посочете притежаващата система за всеки участващ запис.
- Дефинирайте четене или запис за всяко извикване и задайте обхвата на достъп така, че да съответства на работата на извикващия.
- Избройте задължителните полета, от които се нуждае всяка стъпка, за да успее.
- Проиграйте случая на отказ, като например повторен опит след изтичане на времето или закъснял времеви отпечатък, преди пускането в експлоатация.
Моята препоръка е да тествате случая на отказ преди успешния път, защото една дублирана поръчка струва много повече за коригиране, отколкото една забавена. Точният обхват винаги зависи от вашите процеси и одобрени работни потоци.
SIX ERP се свързва с външни приложения, платформи за електронна търговия, счетоводни инструменти, логистични услуги и други бизнес системи чрез интеграции и API интерфейси, а нейните решения споделят една свързана база от данни, така че информацията, въведена веднъж, се използва там, където е необходима. Свързването на счетоводство, портали, машини или специализирани системи е част от услугата Интеграция & Конфигурация & ПерсонализацияПерсонализацията променя или добавя софтуерна функционалност извън стандартните настройки. В един ERP проект тя може да отговори на специфични бизнес нужди, като същевременно добавя работа по разработка и поддръжка.. Когато само конфигурацията не е достатъчна, се оценяват фокусирани интеграции или персонализирана разработка, като всяко разширение се оценява, тества, документира и въвежда според ясна бизнес стойност.
Ако претегляте дали изобщо си струва да се изгражда връзка, прегледът на ERP интеграциите и кога имат смисъл е практично следващо четиво, а експерт на SIX може да премине през вашия конкретен процес заедно с вас.
Ако вашият магазин, склад, счетоводен инструмент или екип на терен все още разчитат на експортиране и повторно въвеждане, SIX ERP може да свърже тези системи чрез интеграции и API интерфейси. Запишете час, за да обсъдим кои записи трябва да се движат, коя система ги притежава и какво трябва да обхваща интеграцията.